Qua theo dõi và giám sát, Cục ATTT nhận thấy xuất hiện các cuộc tấn công ransomware nhắm vào nhiều cơ quan, tổ chức, doanh nghiệp tại Việt Nam, đặc biệt trong các lĩnh vực quan trọng như tài chính, ngân hàng, năng lượng, viễn thông… gây thiệt hại về tài sản, ảnh hưởng danh tiếng, gián đoạn hoạt động kinh doanh với đơn vị gặp sự cố.
Theo Cục ATTT, tấn công ransomware hiện nay thường bắt đầu từ một điểm yếu bảo mật của cơ quan, tổ chức. Kẻ tấn công xâm nhập hệ thống, duy trì sự hiện diện, mở rộng phạm vi xâm nhập. Từ đó, tin tặc có thể kiểm soát hạ tầng công nghệ thông tin của tổ chức, làm tê liệt hệ thống.
Trước thực trạng này, Cục ATTT đã xây dựng cẩm nang về một số biện pháp phòng, chống, giảm thiểu rủi ro từ tấn công ransomware cho các tổ chức, doanh nghiệp, hướng đến mục tiêu bảo đảm an toàn không gian mạng quốc gia.
9 biện pháp phòng chống, giảm thiểu rủi ro tấn công ransomeware
Cẩm nang của Cục ATTT liệt kê 9 biện pháp phòng chống, giảm thiểu rủi ro tấn công ransomware cho tổ chức, doanh nghiệp.
|
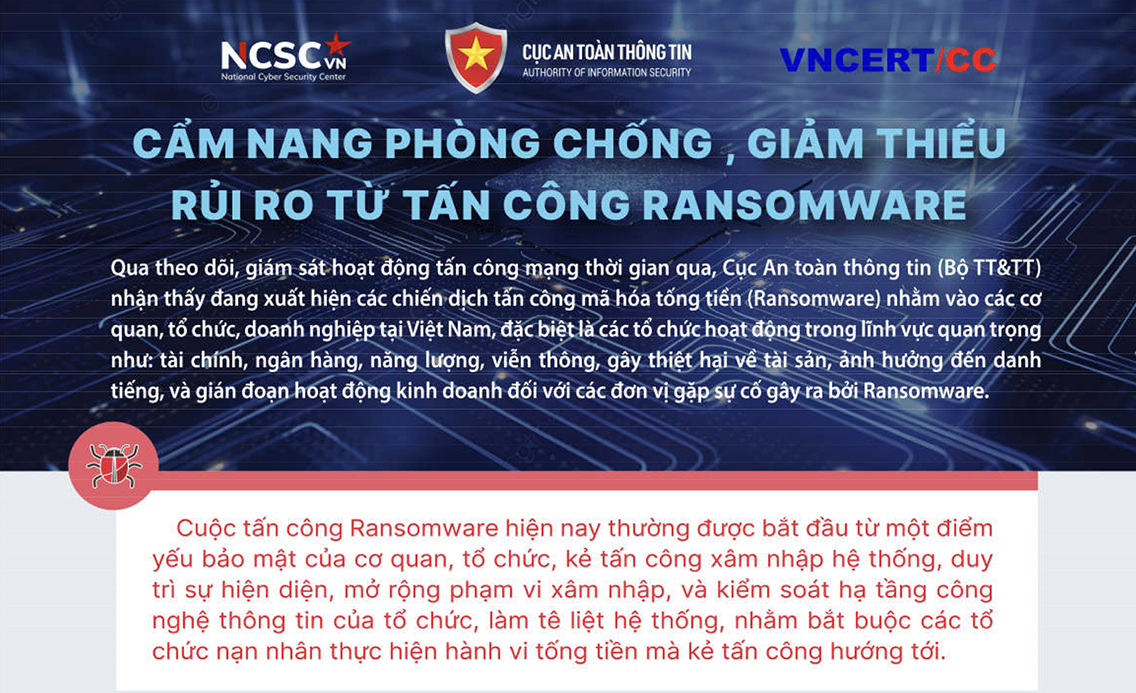
Cục An toàn thông tin (Bộ TT&TT) ra mắt Cẩm nang "Phòng chống, giảm thiểu rủi ro từ tấn công Ransomware"
|
Đầu tiên, cần xây dựng kế hoạch sao lưu, phục hồi dữ liệu với hệ thống thông tin quan trọng theo quy tắc dự phòng 3-2-1, gồm 3 bản sao lưu dự phòng trên các phương tiện lưu trữ khác nhau, lưu lên ít nhất 2 loại phương tiện khác nhau, và một bản được lưu offline.
Tiếp theo, triển khai biện pháp xác thực mạnh cho tài khoản truy cập hệ thống. Các giải pháp gồm thiết lập chính sách mật khẩu an toàn cho tất cả tài khoản quản trị, tài khoản truy cập hệ thống quan trọng, bật xác thực nhiều yếu tố (MFA) cho tất cả dịch vụ nếu có thể, đặc biệt với email, VPN, vCenter...
Ngoài ra, cần thực hiện phân vùng truy cập mạng chặt chẽ, tách biệt phân vùng của các tài nguyên quan trọng, phân vùng giữa mạng quản trị với mạng người dùng, sử dụng tường lửa để kiểm soát truy cập giữa các vùng...
Với các hệ thống quan trọng, có thể áp dụng nguyên tắc đặc quyền: không sử dụng tài khoản admin cho các hoạt động thường xuyên, vô hiệu hóa tính năng không cần thiết, đánh giá định kỳ tài khoản quản trị, sử dụng đặc quyền có giới hạn thời gian...
Do tin tặc thường khai thác lỗ hổng để xâm nhập, các tổ chức cần rà quét lỗ hổng định kỳ để xác định và cập nhật bản vá. Cập nhật phần mềm, hệ điều hành, trình ảo hóa và cơ sở hạ tầng CNTT liên quan lên phiên bản mới nhất, đảm bảo tải bản vá từ nguồn tin cậy.
Ngoài ra, hạn chế sử dụng các dịch vụ điều khiển máy tính từ xa như TeamViewer, Anydesk... Tiếp theo, rà soát toàn bộ tài khoản kết nối từ xa bằng VPN, giới hạn quyền truy cập từ VPN đến các tài nguyên, triển khai MFA trên tất cả kết nối VPN để tăng bảo mật.
Theo dõi và tải về nội dung Cẩm nang phòng chống, giảm thiểu rủi ro từ tấn công ransomware tại địa chỉ khonggianmang.vn.
Các giải pháp ngăn chặn ransomware còn bao gồm: chủ động giảm sát liên tục để phát hiện hành vi xâm nhập, chủ động tìm kiểm dấu hiệu tấn công bằng cách rà quét mã độc, yêu cầu đơn vị chuyên trách ATTT xử lý các mã độc nếu phát hiện, kiểm tra cảnh báo dấu hiệu mã độc trên máy chủ, thường xuyên cập nhật chỉ báo về các mã độc APT.
Cuối cùng, lập kế hoạch kịp thời phản ứng ransomware theo quy trình: xây dựng kế hoạch tổng quan, cập nhật tài liệu từng giai đoạn, chuẩn bị kế hoạch truyền thông, lập danh sách việc cần làm, thường xuyên đào tạo ATTT cho nhân viên, giám sát các hệ thống sau sự cố.
Khôi phục hệ thống sau khi phát hiện tấn công ransomware
Cẩm nang của Cục ATTT còn bao gồm một số chỉ dẫn giúp khôi phục hệ thống sau khi phát hiện tấn công ransomware.
Đầu tiên, xác định hệ thống bị ảnh hưởng và cô lập mạng hệ thống bằng cách chặn kết nối ra/vào các hệ thống, vùng mạng này. Nếu không thể chặn kết nối, có thể cô lập bằng cách rút cáp mạng.
Tiếp theo, phân loại hệ thống bị ảnh hưởng để khôi phục trong vùng mạng tách biệt, ưu tiên phục hồi hệ thống quan trọng, đảm bảo hệ điều hành máy chủ phục hồi an toàn, xác định những tệp cần phục hồi.
Ngoài ra, có thể thu thập dữ liệu từ máy chủ, mẫu mã độc trong hệ thống. Phân tích mẫu dữ liệu bị mã hóa để xác định ransomware, trao đổi với cơ quan chức năng nhằm tìm kiểm bộ giải mã nếu có.
Cuối cùng, xác định phạm vi ảnh hưởng, khả năng dữ liệu bị đánh cắp. Xác định danh sách các tài khoản bị tác động của người dùng tổ chức và khách hàng.
Xem chi tiết Cẩm nang "Phòng chống, giảm thiểu rủi ro từ tấn công Ransomware" tại đây
PV
20/05/2024 - 18:18 (GMT+7)
Share